Cubra los puntos ciegos en su ciberseguridad
Obtenga detección y respuesta extendidas (XDR) combinadas con nuestro galardonado centro de operaciones de seguridad (SOC)


XDR de un vistazo
Acelerar la detección y respuesta de meses a horas
Tiempos de respuesta típicos ante ciberataques avanzados
 Sin XDR |
 Con XDR |
|
|---|---|---|
|
Resolución de Business Email Compromise (solo puerta de enlace)
|
1–2 meses
|
De 1 a 2 horas
|
|
Resolución de infecciones de malware
|
3–4 semanas
|
1 hora
|
|
Resolución de extorsión
|
Varía
|
Menos de 24 horas
|
Proteja completamente su negocio en múltiples superficies de ataque

Los ataques pueden venir de cualquier lugar
La mayoría de los ataques comienzan con un correo electrónico malicioso, infectan su punto final y luego actúan rápidamente para acceder a su red. La detección precisa y rápida es crucial. Sin embargo, la mayoría de las organizaciones carecen de visibilidad sobre estos ataques y de la capacidad para detectarlos y responder eficazmente. La XDR gestionada ofrece esa visibilidad y automatiza la detección y respuesta para frustrar los ataques temprano, cuando más importa.
Contener y desarticular a los ciberdelincuentes
Enfréntese a los actores de amenazas y proteja a su organización de las ciberamenazas. Realice los pasos de contención y remediación más rápidamente utilizando la automatización. El uso de reglas, un motor de análisis impulsado por IA y la intervención del SOC permiten acciones automáticas de remediación y contención.
Adoptar unas prácticas básicas de ciberseguridad
Reduzca el riesgo cibernético al fortalecer rápidamente su postura de seguridad y cumplir con los requisitos de cumplimiento normativo y de seguro cibernético. Por lo general, es necesario conservar y supervisar los registros de seguridad para cumplir con los marcos de cumplimiento normativo y los estándares de la industria. La mayoría de las pólizas de seguro cibernético también requieren que usted disponga de una detección de puntos finales (EDR) adecuada con Managed XDR.
- Cumpla con los requisitos del seguro cibernético
- Asegurar el cumplimiento normativo
- Proteja a los usuarios y los datos
No permita que las amenazas pasen desapercibidas
- Revertir un ataque de ransomware
- Escalación de privilegios
- Viaje imposible
- Acceso a credenciales
- Todos los tipos de amenazas
Revertir un ataque de ransomware

Escalación de privilegios

Viaje imposible

Acceso a credenciales


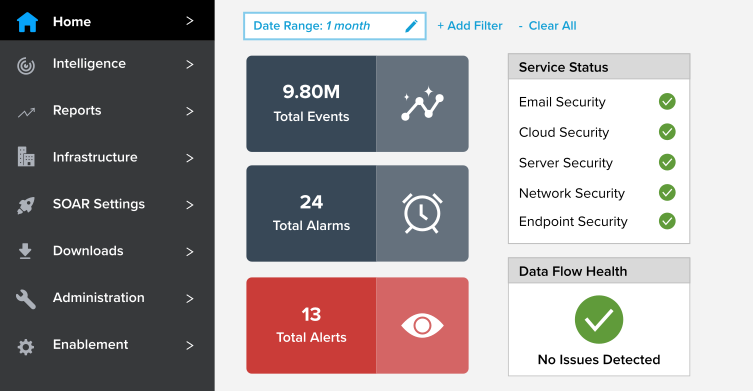


Nuestro Centro de Operaciones de Seguridad disponible 24 horas al día, 7 días a la semana, amplía su equipo de ciberseguridad.
Además de una plataforma SOC unificada, aumente al instante sus recursos internos con equipos de expertos en seguridad con experiencia. Esta combinación de inteligencia humana, inteligencia artificial (IA) y una innovadora plataforma SOC detecta y clasifica los incidentes de manera eficiente y eficaz, proporcionándole alertas enriquecidas y recomendaciones prescriptivas para resolver los incidentes con prontitud.
Nuestro SOC global de varios niveles, compuesto por equipos experimentados de analistas e ingenieros de seguridad, está diseñado para ofrecer un servicio 24x7x365 con una estrategia de seguimiento del sol para garantizar protección en todo momento, sin importar su ubicación.
Vea lo que dicen los clientes
Mi atracción por Barracuda se basa en el hecho de que, para empezar, es una empresa muy bien establecida, estable y fiable. Tiene lo mejor de ambos mundos: experiencia y conocimiento, pero también mantenerse al día con lo que está sucediendo ahora en el panorama de las amenazas y lo que nos espera.

Tecnología galardonada
Descubra por qué Barracuda recibe elogios en todo el mundo por su tecnología y sus productos de vanguardia.